Du kan göra dina konton mycket svårare att ta över på ungefär 20 minuter. Använd en lösenordshanterare, ge varje konto ett eget lösenord, slå på tvåstegsverifiering (en autentiseringsapp eller en nyckelkod, passkey, är bättre än sms) och kolla vilka enheter som är inloggade. Håll sedan fast vid en regel: dela aldrig en kod, och godkänn aldrig en inloggning som du inte startat själv.
Du behöver inga tekniska kunskaper. Du behöver bara en lugn fikapaus och din mobil.
Varför ska du säkra dina konton?
De flesta bedrägerier hamnar på samma ställe: någon vill in på ett av dina konton, eller få dig att öppna dörren åt dem. Din e-post är det stora priset, eftersom återställning av lösenord till nästan allt annat skickas dit. Kontrollerar någon din e-post kan de ofta ta sig in i dina konton för näthandel, sociala medier och internetbank också.
Starka, olika lösenord och ett extra steg gör att ett stulet lösenord går från katastrof till ett litet irritationsmoment.
Checklistan på 20 minuter
Sätt en timer och ta punkterna i ordning. Även om du bara hinner halva listan i dag är du redan tryggare.
- Minut 0-5: välj en lösenordshanterare. Mobilens eller webbläsarens inbyggda hanterare är en bra start. En fristående lösenordshanterare fungerar på fler enheter. Skydda den med en lång lösenfras som du inte använder någon annanstans.
- Minut 5-10: byt de viktigaste lösenorden. Börja med din huvudsakliga e-post, sedan kontot på mobilen och därefter bank och näthandel. Låt hanteraren skapa ett långt slumpmässigt lösenord för varje.
- Minut 10-16: slå på tvåstegsverifiering. Börja med e-posten, ta sedan allt som rör pengar eller personuppgifter.
- Minut 16-18: kolla dina enheter. Öppna sidan för enheter eller säkerhet i din e-post och logga ut allt du inte känner igen.
- Minut 18-20: spara reservkoderna. Lägg återställningskoderna i din lösenordshanterare, eller skriv ut dem och förvara dem säkert hemma.
Varför behöver varje konto ett eget lösenord?
För att lösenord läcker. När en webbplats blir hackad testar kriminella samma e-postadress och lösenord på andra sajter. Om du återanvänder ett lösenord öppnar ett enda läckage många dörrar.
Med en lösenordshanterare behöver du inte komma ihåg något av dem. Den fyller i åt dig, och den fyller inte i på en falsk sida med en adress som liknar den riktiga. Det är ett tyst extra skydd.
Undvik lösenord som bygger på namn, födelsedagar eller husdjur. Ett långt slumpmässigt lösenord från hanteraren slår allt du kan hitta på själv.
Vilken tvåstegsverifiering är bäst?
Tvåstegsverifiering (även kallat tvåfaktorsautentisering eller 2FA) kräver något mer än ditt lösenord. Metoderna är inte lika bra:
| Metod | Hur bra är den? | Bra att veta |
|---|---|---|
| Passkey (nyckelkod) | Starkast för de flesta | Knuten till din enhet och den riktiga webbplatsen, så den går inte att skriva in på en falsk sida |
| Autentiseringsapp | Stark | Koden skapas i din mobil, men skriv aldrig in den på en sida du kom till via ett meddelande |
| Sms-kod | Bättre än ingenting | Sms kan omdirigeras om någon tar över ditt telefonnummer |
| Inget extra steg | Svag | Ett stulet lösenord räcker |
Erbjuder en tjänst passkey, ta den. Annars väljer du en autentiseringsapp. Använd sms bara när inget annat finns.
Vilka enheter är inloggade på dina konton?
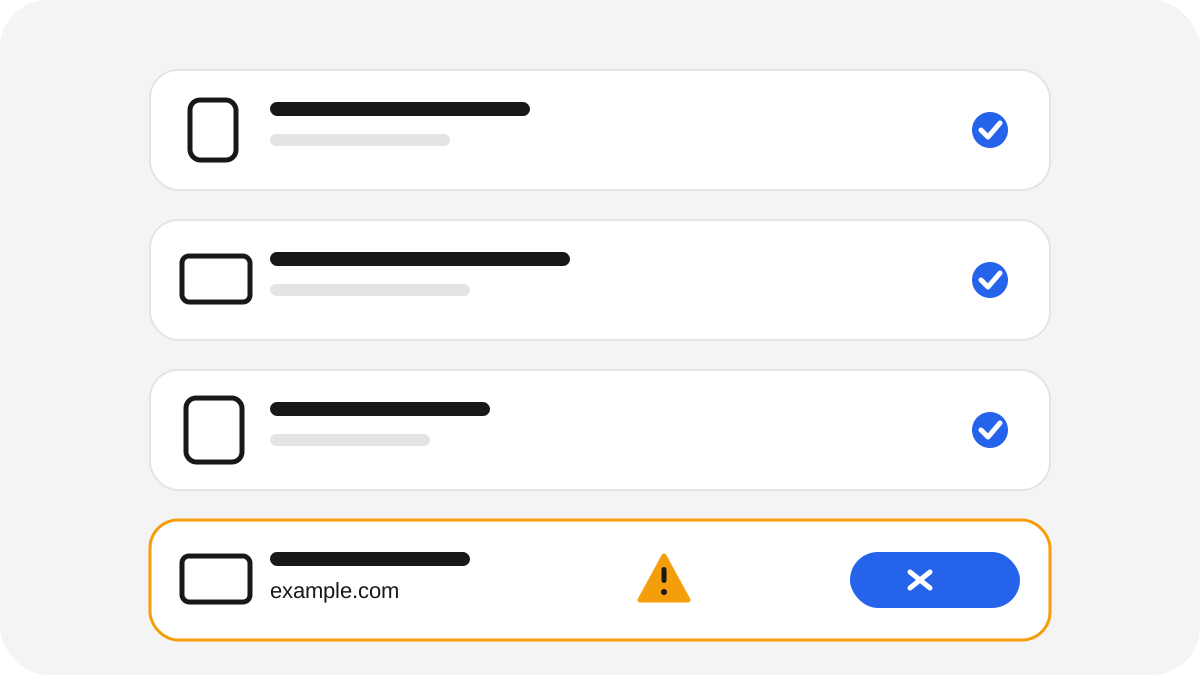
De flesta stora tjänster kan visa alla enheter som är inloggade. Leta efter en sida som heter något i stil med enheter, sessioner eller senaste aktivitet under säkerhetsinställningarna.
Titta efter:
- Enheter du inte äger eller använder längre
- Platser eller tider som inte stämmer
- Allt du helt enkelt inte känner igen
Logga ut de enheterna och byt sedan lösenord. Det tar två minuter och rensar också bort gamla inloggningar på en mobil du sålt eller tappat.
Reglerna för koder och inloggningsförfrågningar
Här fastnar de flesta, för bedragaren får dig att ta det sista steget själv.
- En kod är en nyckel. Läs aldrig upp den, skriv aldrig in den via en länk i ett meddelande och vidarebefordra den aldrig, inte ens till någon som säger sig komma från din bank, ett fraktbolag eller en släkting.
- Godkänn bara en inloggning du startat själv. Om BankID öppnas och ber dig legitimera dig utan att du just loggat in, avbryt. Godkänn aldrig något bara för att det ska sluta.
- Riktig support behöver inte din kod. De har redan det de behöver.
- Känns ett samtal eller meddelande bråttom, avsluta det och öppna den officiella appen själv.
Så här skiljer du dem åt:
| Vad som händer | Troligen äkta | Troligen bedrägeri |
|---|---|---|
| Du får en kod | Du försökte just logga in eller betala | Ingen bad om den, eller någon i telefon ber dig läsa upp den |
| En förfrågan dyker upp i BankID | Du startade själv en inloggning för en stund sedan | Det gjorde du inte, och någon pressar dig att godkänna |
| Någon ber om en kod | Aldrig | Alltid |
Vad gör du om det redan har hänt?
Det händer kloka och försiktiga människor, och du har ingenting att skämmas för. Gör så här, i den ordningen:
- Ring din bank direkt om en kod, en inloggning eller en betalning hade med banken att göra. Be dem spärra ditt BankID om du godkänt något du inte borde. Använd numret på kortet eller i den officiella appen.
- Byt lösenord på det drabbade kontot från en enhet du litar på och logga sedan ut från alla andra enheter.
- Slå på tvåstegsverifiering eller återställ den, och byt ut koder du delat.
- Kolla din e-post efter nya vidarebefordringsregler eller återställningsadresser som du inte lagt till.
- Anmäl det till Polisen på 114 14.
- Berätta för någon du litar på och varna vänner och familj, så att samma meddelande inte fångar dem.
Du hinner det i dag
Tjugo minuter nu sparar mycket besvär senare. Scamory byggs för att hjälpa människor att kolla misstänkta meddelanden privat, men de här vanorna fungerar oavsett vilka verktyg du använder. Börja med din e-post och ta resten ett konto i taget.