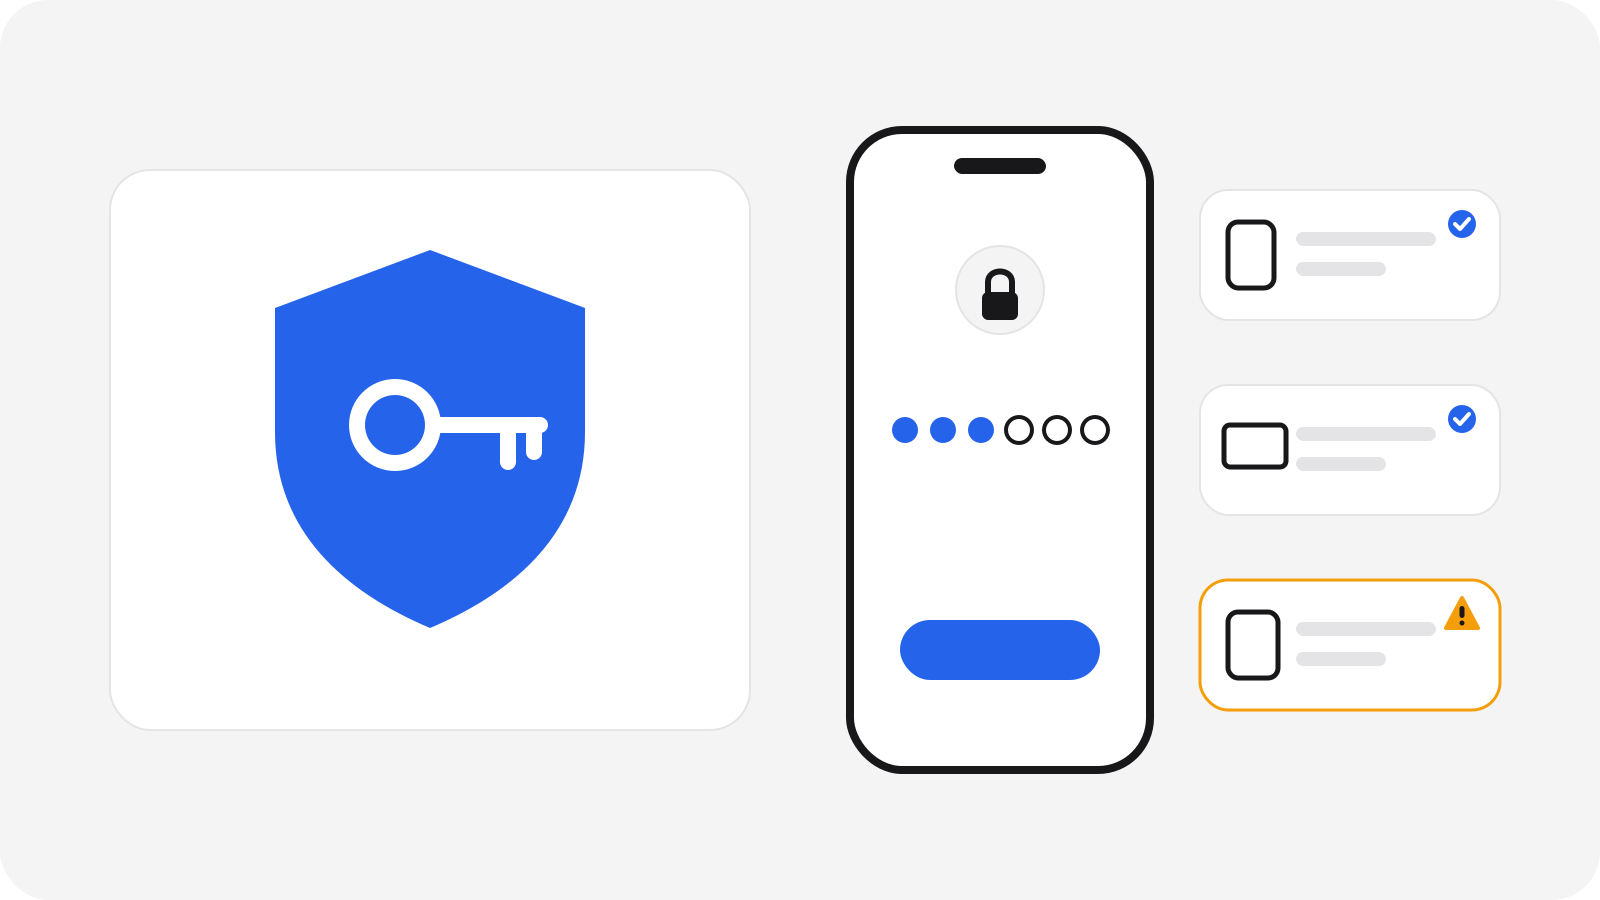
Du kan gjøre kontoene dine mye vanskeligere å ta over på omtrent 20 minutter. Bruk en passordbehandler, gi hver konto sitt eget passord, slå på tofaktorautentisering (en autentiseringsapp eller en passkey er bedre enn sms), og sjekk hvilke enheter som er logget inn. Hold deg så til én regel: del aldri en kode, og godkjenn aldri en innlogging du ikke har startet selv.
Du trenger ingen tekniske kunnskaper. Du trenger bare en rolig kaffepause og mobilen din.
Hvorfor bør du sikre kontoene dine?
De fleste svindelforsøk ender på samme sted: Noen vil inn på en av kontoene dine, eller få deg til å åpne døren for dem. E-posten din er den store premien, fordi tilbakestilling av passord til nesten alt annet sendes dit. Hvis noen kontrollerer e-posten din, kan de ofte komme seg inn på nettbutikker, sosiale medier og nettbank også.
Sterke, forskjellige passord og et ekstra steg gjør at et stjålet passord går fra å være en katastrofe til å bli en liten irritasjon.
Sjekklisten på 20 minutter
Sett en timer og gå gjennom punktene i rekkefølge. Selv om du bare rekker første halvdel i dag, er du allerede tryggere.
- Minutt 0-5: velg en passordbehandler. Den innebygde behandleren i mobilen eller nettleseren er en fin start. En egen passordbehandler fungerer på flere enheter. Beskytt den med én lang passfrase som du ikke bruker noe annet sted.
- Minutt 5-10: bytt de viktigste passordene. Begynn med hovedadressen din for e-post, så hovedkontoen på mobilen, og deretter bank og nettbutikker. La behandleren lage et langt, tilfeldig passord for hver av dem.
- Minutt 10-16: slå på tofaktorautentisering. Start med e-posten, og ta deretter alt som har med penger eller personopplysninger å gjøre.
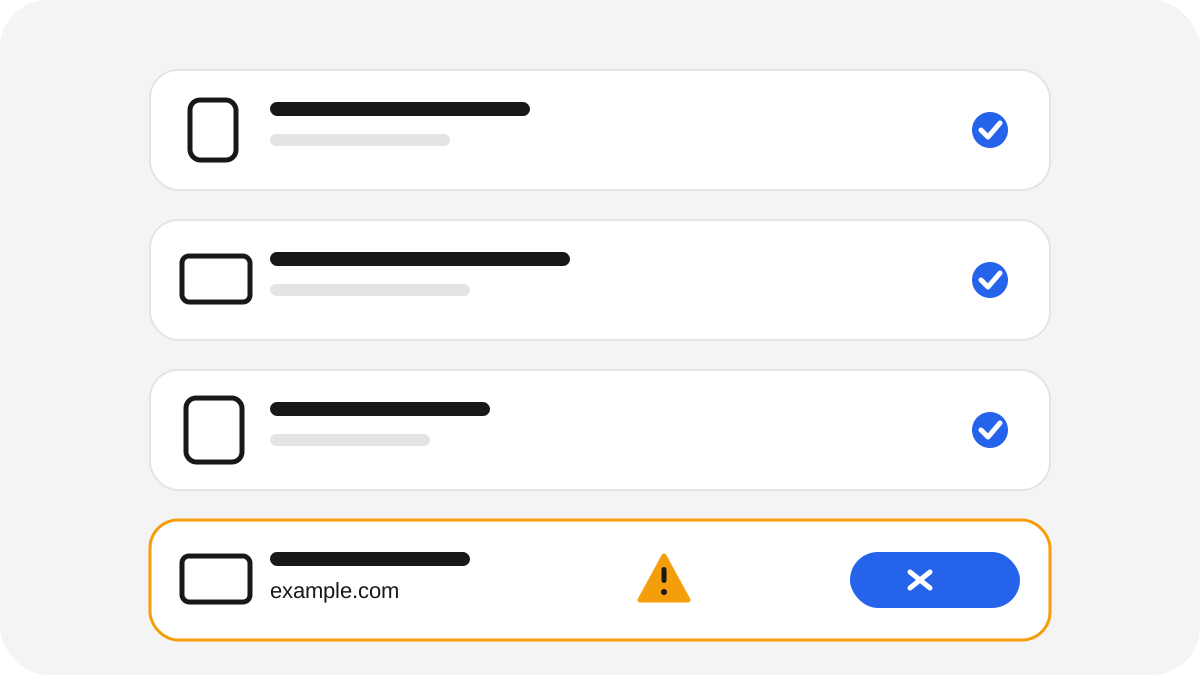
- Minutt 16-18: sjekk enhetene dine. Åpne siden for enheter eller sikkerhet i e-postkontoen din, og logg ut av alt du ikke kjenner igjen.
- Minutt 18-20: lagre reservekodene. Legg gjenopprettingskodene i passordbehandleren, eller skriv dem ut og oppbevar dem trygt hjemme.
Hvorfor trenger hver konto sitt eget passord?
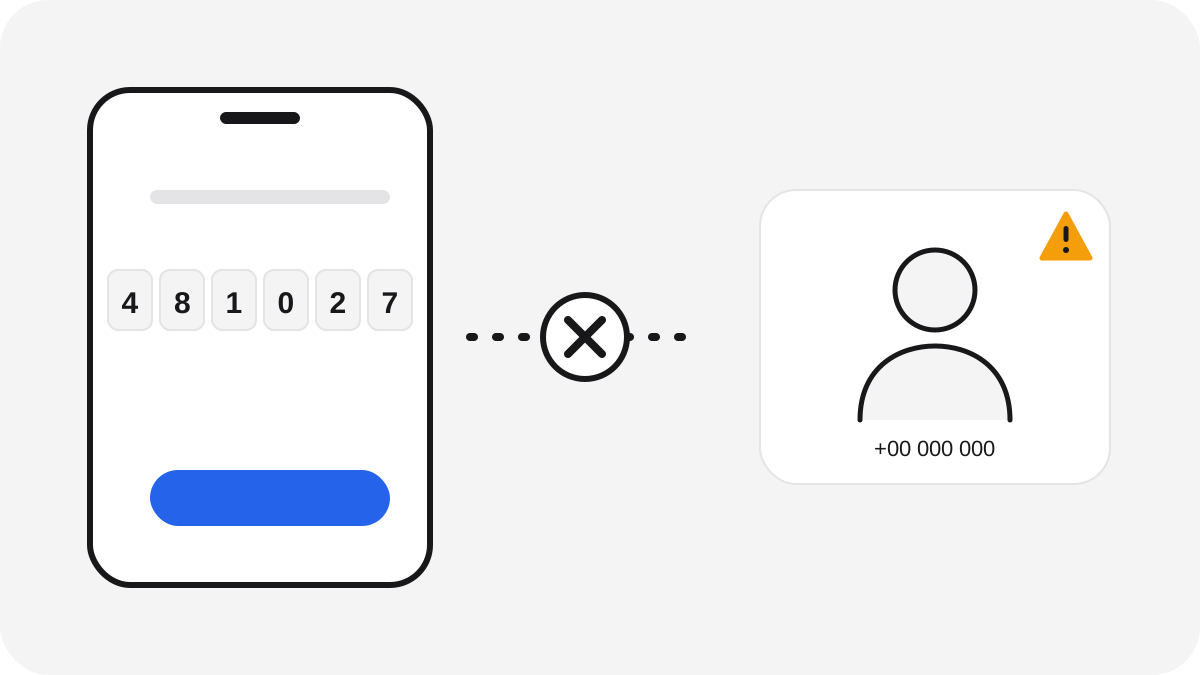
Fordi passord lekker. Når en nettside blir hacket, prøver kriminelle den samme e-posten og det samme passordet på andre sider. Gjenbruker du passord, åpner ett lekkasje mange dører.
Med en passordbehandler trenger du ikke huske noen av dem. Den fyller dem ut for deg, og den fyller dem ikke ut på en falsk side med en adresse som ligner den ekte. Det er et stille ekstra lag med beskyttelse.
Unngå passord bygget på navn, bursdager eller kjæledyr. Et langt, tilfeldig passord fra behandleren er bedre enn alt du selv kan finne på.
Hvilken tofaktorautentisering er best?
Tofaktorautentisering (også kalt tostegsbekreftelse eller 2FA) krever noe mer enn passordet ditt. Metodene er ikke like gode:
| Metode | Hvor god er den? | Greit å vite |
|---|---|---|
| Passkey | Sterkest for de fleste | Knyttet til enheten din og den ekte nettsiden, så den kan ikke skrives inn på en falsk side |
| Autentiseringsapp | Sterk | Koden lages på mobilen din, men skriv den aldri inn på en side du kom til via en melding |
| Sms-kode | Bedre enn ingenting | Sms kan omdirigeres hvis noen overtar telefonnummeret ditt |
| Ingen ekstra steg | Svak | Et stjålet passord er nok |
Tilbyr en tjeneste passkey, ta den. Ellers velger du en autentiseringsapp. Bruk sms bare når det ikke finnes noe annet.
Hvilke enheter er logget inn på kontoene dine?
De fleste store tjenester kan vise deg alle enheter som er logget inn. Se etter en side som heter noe sånt som enheter, økter eller siste aktivitet, under sikkerhetsinnstillingene.
Se etter:
- Enheter du ikke eier eller bruker lenger
- Steder eller tidspunkter som ikke gir mening
- Alt du rett og slett ikke kjenner igjen
Logg ut de enhetene, og bytt deretter passord. Det tar to minutter og rydder også bort gamle innlogginger på en mobil du har solgt eller mistet.
Reglene for koder og innloggingsforespørsler
Her blir de fleste tatt, fordi svindleren får deg til å ta det siste steget selv.
- En kode er en nøkkel. Les den aldri opp, skriv den aldri inn via en lenke i en melding, og videresend den aldri, heller ikke til noen som sier de er fra banken din, et fraktfirma eller et familiemedlem.
- Godkjenn bare en innlogging du har startet selv. Hvis BankID ber deg legitimere deg uten at du nettopp har logget inn, avbryt. Godkjenn aldri noe bare for at det skal stoppe.
- Ekte kundestøtte trenger ikke koden din. De har allerede det de trenger.
- Føles en samtale eller melding hastig, legg på og åpne den offisielle appen selv.
Slik skiller du dem fra hverandre:
| Hva som skjer | Trolig ekte | Trolig svindel |
|---|---|---|
| Du får en kode | Du prøvde nettopp å logge inn eller betale | Ingen ba om den, eller noen på telefonen ber deg lese den opp |
| En forespørsel dukker opp i BankID | Du startet selv en innlogging for et øyeblikk siden | Det gjorde du ikke, og noen presser deg til å godkjenne |
| Noen ber om en kode | Aldri | Alltid |
Hva gjør du hvis det allerede har skjedd?
Det skjer med kloke og forsiktige folk, og du har ingenting å skamme deg over. Gjør dette, i denne rekkefølgen:
- Ring banken din med en gang hvis en kode, en innlogging eller en betaling hadde med banken å gjøre. Be dem sperre BankID hvis du har godkjent noe du ikke burde. Bruk nummeret på kortet eller i den offisielle appen.
- Bytt passord på den berørte kontoen fra en enhet du stoler på, og logg ut av alle andre enheter.
- Slå på tofaktorautentisering eller tilbakestill den, og bytt ut koder du har delt.
- Sjekk e-posten din for nye videresendingsregler eller gjenopprettingsadresser du ikke har lagt til selv.
- Anmeld det til Politiet på politiet.no.
- Fortell det til noen du stoler på, og advar venner og familie, slik at den samme meldingen ikke tar dem også.
Du rekker det i dag
Tjue minutter nå sparer deg for mye styr senere. Scamory bygges for å hjelpe folk med å sjekke mistenkelige meldinger privat, men disse vanene virker uansett hvilke verktøy du bruker. Begynn med e-posten, og ta resten én konto om gangen.