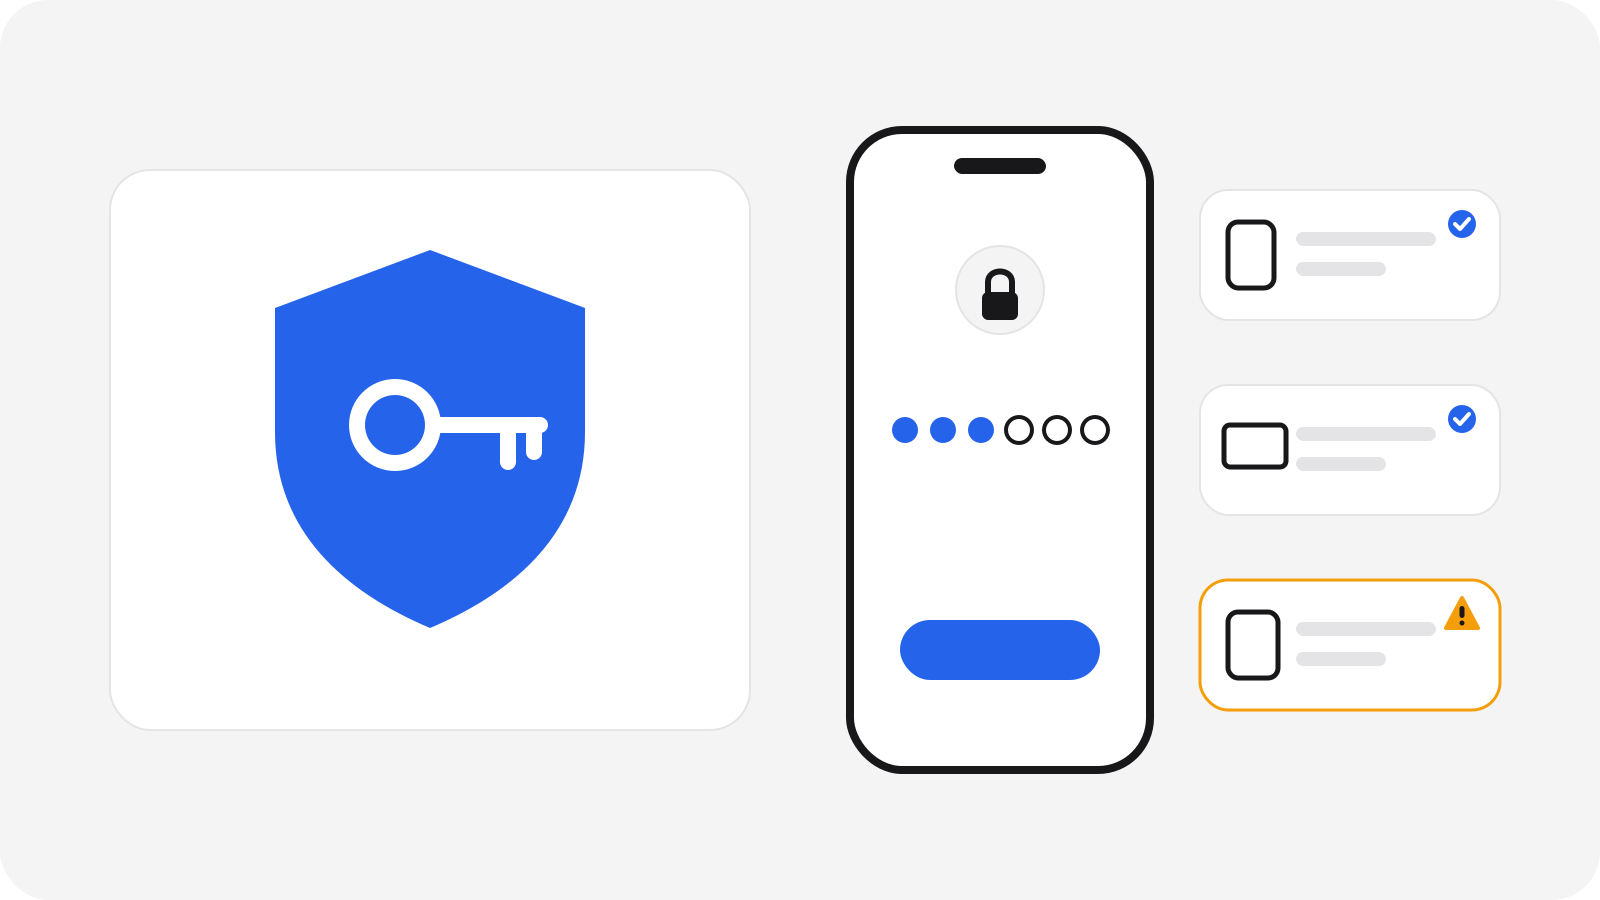
En unos 20 minutos puedes hacer que tus cuentas sean mucho más difíciles de robar. Usa un gestor de contraseñas, pon una contraseña distinta en cada cuenta, activa la verificación en dos pasos (mejor una app de autenticación o una clave de acceso que el SMS) y revisa qué dispositivos tienen la sesión abierta. Y quédate con una regla para siempre: nunca compartas un código y nunca apruebes un inicio de sesión que no hayas empezado tú.
No hace falta saber de tecnología. Solo un rato tranquilo con un café y tu móvil.
¿Por qué merece la pena proteger tus cuentas?
La mayoría de las estafas acaban en el mismo sitio: alguien quiere entrar en una de tus cuentas o conseguir que le abras la puerta. Tu correo es el premio gordo, porque ahí llegan los restablecimientos de contraseña de casi todo lo demás. Si alguien controla tu correo, muchas veces puede llegar también a tus cuentas de compras, redes sociales y banca online.
Contraseñas fuertes y distintas, más un segundo paso, hacen que una contraseña robada pase de ser un desastre a ser una molestia pequeña.
La lista de 20 minutos
Pon un temporizador y ve en orden. Aunque hoy solo llegues a la primera mitad, ya estarás más seguro.
- Minutos 0-5: elige un gestor de contraseñas. El que viene integrado en el móvil o en el navegador es un buen comienzo. Un gestor independiente funciona en más dispositivos. Protégelo con una frase larga que no uses en ningún otro sitio.
- Minutos 5-10: cambia las contraseñas más importantes. Empieza por tu correo principal, luego la cuenta principal del móvil y después el banco y las compras online. Deja que el gestor genere una contraseña larga y aleatoria para cada una.
- Minutos 10-16: activa la verificación en dos pasos. Primero el correo y luego todo lo que tenga dinero o datos personales.
- Minutos 16-18: revisa tus dispositivos. Abre la página de dispositivos o seguridad de tu correo y cierra la sesión de todo lo que no reconozcas.
- Minutos 18-20: guarda los códigos de respaldo. Déjalos en tu gestor de contraseñas o imprímelos y guárdalos en un sitio seguro de casa.
¿Por qué cada cuenta necesita su propia contraseña?
Porque las contraseñas se filtran. Cuando hackean una web, los delincuentes prueban el mismo correo y la misma contraseña en otras páginas. Si repites contraseña, una sola filtración abre muchas puertas.
Con un gestor no tienes que recordar ninguna. Las rellena por ti y no las rellena en una web falsa con una dirección parecida a la real. Es una capa extra de protección discreta.
Evita contraseñas hechas con nombres, cumpleaños o mascotas. Una contraseña larga y aleatoria del gestor es mejor que cualquiera que puedas inventar.
¿Qué verificación en dos pasos es mejor?
La verificación en dos pasos (también llamada doble factor o 2FA) pide algo más que tu contraseña. No todos los métodos valen lo mismo:
| Método | ¿Qué tan bueno es? | Conviene saber |
|---|---|---|
| Clave de acceso (passkey) | El más fuerte para la mayoría | Va ligada a tu dispositivo y a la web real, así que no se puede teclear en una página falsa |
| App de autenticación | Fuerte | El código se genera en tu móvil, pero nunca lo escribas en una página a la que llegaste desde un mensaje |
| Código por SMS | Mejor que nada | Los SMS pueden desviarse si alguien se hace con tu número de teléfono |
| Sin segundo paso | Débil | Con una contraseña robada basta |
Si un servicio ofrece claves de acceso, úsalas. Si no, elige una app de autenticación. Deja el SMS para cuando no haya otra opción.
¿Qué dispositivos tienen la sesión abierta en tus cuentas?
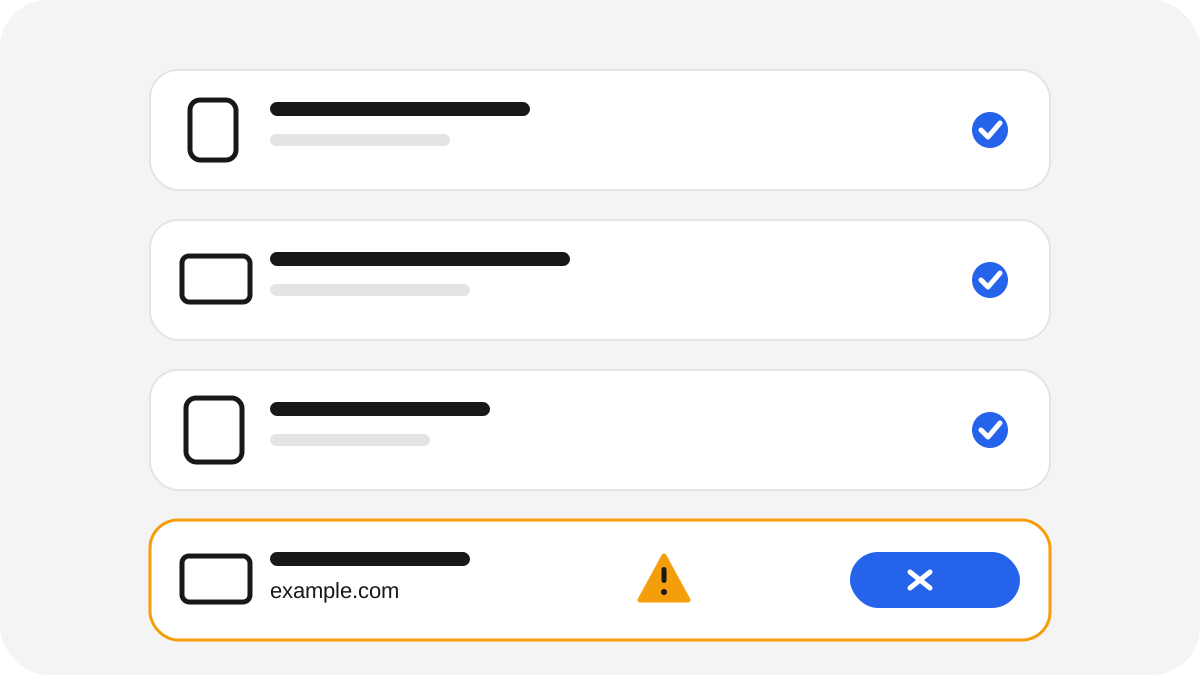
La mayoría de los servicios grandes te enseñan todos los dispositivos con sesión iniciada. Busca en los ajustes de seguridad una página llamada dispositivos, sesiones o actividad reciente.
Fíjate en:
- Dispositivos que ya no tienes o no usas
- Lugares u horas que no tienen sentido
- Cualquier cosa que simplemente no reconozcas
Cierra la sesión de esos dispositivos y después cambia tu contraseña. Son dos minutos y además limpia sesiones antiguas de un móvil que vendiste o perdiste.
Las reglas para códigos y solicitudes de inicio de sesión
Aquí es donde cae la mayoría, porque el estafador consigue que des tú mismo el último paso.
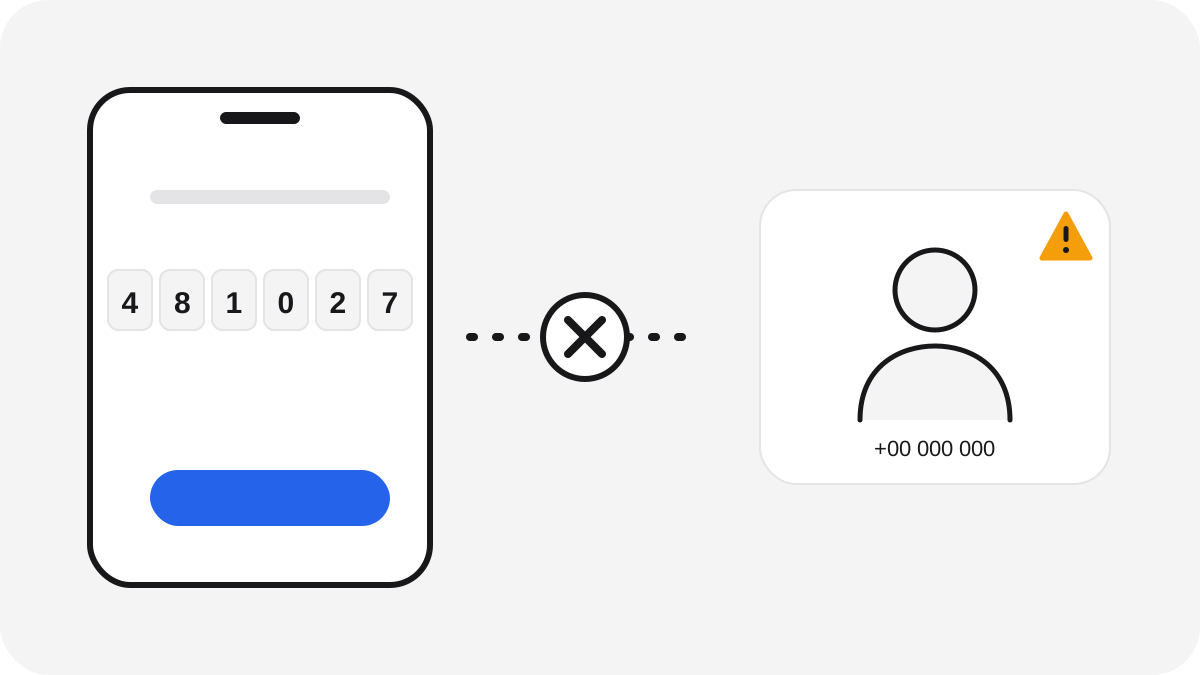
- Un código es una llave. Nunca lo leas en voz alta, nunca lo escribas en un enlace de un mensaje y nunca lo reenvíes, ni siquiera a alguien que diga ser de tu banco, de una empresa de reparto o de tu familia.
- Aprueba solo los inicios de sesión que hayas empezado tú. Si aparece una solicitud en la app o la identificación de tu banco y no estabas entrando, recházala. Nunca apruebes algo solo para que pare.
- El soporte de verdad no necesita tu código. Ya tiene lo que necesita.
- Si una llamada o un mensaje te mete prisa, cuelga y abre tú mismo la app oficial.
Así distingues una cosa de la otra:
| Qué pasa | Probablemente real | Probablemente estafa |
|---|---|---|
| Te llega un código | Acababas de intentar entrar o pagar | Nadie lo pidió, o alguien por teléfono te pide que lo leas |
| Aparece una solicitud en la app de tu banco | Habías empezado un inicio de sesión hace un momento | No eras tú, y alguien te presiona para que apruebes |
| Alguien te pide un código | Nunca | Siempre |
¿Qué hacer si ya ha pasado?
Le pasa a gente lista y prudente, y no hay nada de lo que avergonzarse. Sigue este orden:
- Llama a tu banco enseguida si un código, un inicio de sesión o un pago tenía que ver con el banco. Usa el número de tu tarjeta o el de la app oficial.
- Cambia la contraseña de la cuenta afectada desde un dispositivo de confianza y cierra la sesión en todos los demás.
- Activa o restablece la verificación en dos pasos y sustituye los códigos que hayas compartido.
- Revisa tu correo por si hay reglas de reenvío o direcciones de recuperación que tú no añadiste.
- Denúncialo a la Policía Nacional o a la Guardia Civil. Si necesitas orientación, puedes llamar al 017 de INCIBE.
- Cuéntaselo a alguien de confianza y avisa a amigos y familia, para que el mismo mensaje no los pille a ellos.
Puedes hacerlo hoy
Veinte minutos ahora te ahorran mucho estrés después. Scamory se está construyendo para ayudar a revisar mensajes sospechosos de forma privada, pero estos hábitos funcionan uses las herramientas que uses. Empieza por tu correo y sigue cuenta por cuenta.