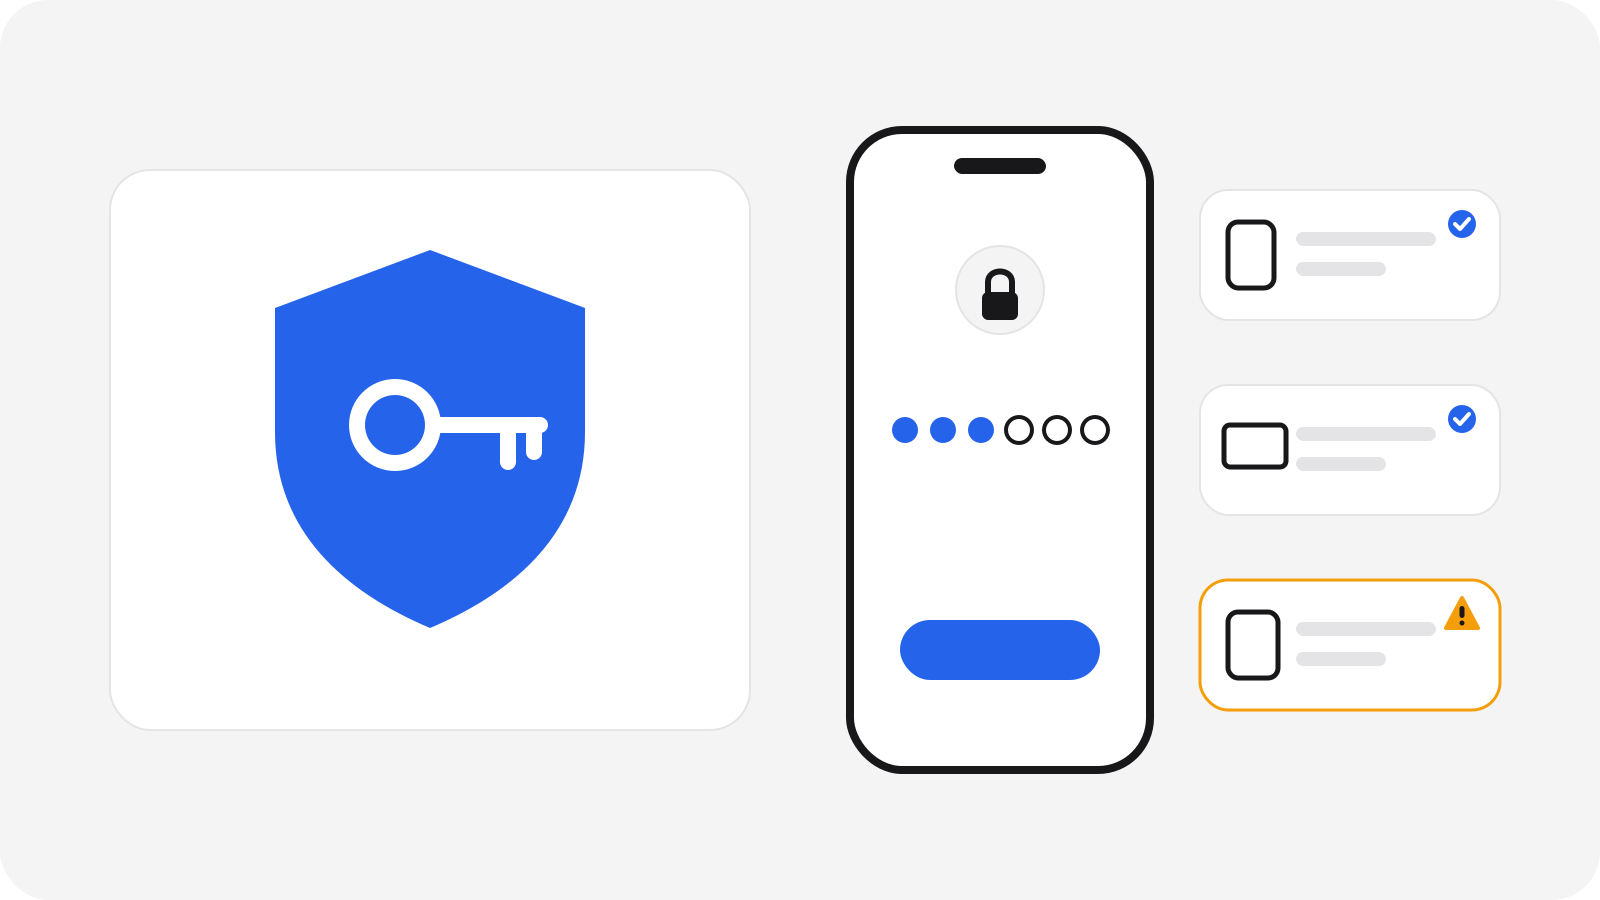
En 20 minutes environ, vous pouvez rendre vos comptes bien plus difficiles à pirater. Utilisez un gestionnaire de mots de passe, donnez un mot de passe différent à chaque compte, activez la double authentification (une application d'authentification ou une clé d'accès vaut mieux qu'un SMS) et vérifiez quels appareils sont connectés. Gardez ensuite une règle à vie : ne communiquez jamais un code et n'approuvez jamais une connexion que vous n'avez pas lancée vous-même.
Aucune compétence technique n'est nécessaire. Il vous faut juste une pause café tranquille et votre téléphone.
Pourquoi sécuriser ses comptes ?
La plupart des arnaques mènent au même endroit : quelqu'un veut entrer dans l'un de vos comptes, ou vous faire ouvrir la porte à sa place. Votre messagerie est le gros lot, car les réinitialisations de mot de passe de presque tous vos autres comptes y arrivent. Si quelqu'un contrôle votre boîte mail, il peut souvent atteindre aussi vos comptes d'achats, de réseaux sociaux et de banque en ligne.
Des mots de passe solides et distincts, plus une seconde étape, transforment un mot de passe volé en simple contretemps plutôt qu'en catastrophe.
La checklist des 20 minutes
Lancez un minuteur et suivez les étapes dans l'ordre. Même si vous n'en faites que la moitié aujourd'hui, vous êtes déjà mieux protégé.
- Minutes 0 à 5 : choisir un gestionnaire de mots de passe. Celui intégré à votre téléphone ou à votre navigateur est un bon début. Un gestionnaire dédié fonctionne sur davantage d'appareils. Protégez-le avec une longue phrase de passe que vous n'utilisez nulle part ailleurs.
- Minutes 5 à 10 : changer les mots de passe essentiels. Commencez par votre messagerie principale, puis le compte principal de votre téléphone, ensuite la banque et les achats en ligne. Laissez le gestionnaire créer un mot de passe long et aléatoire pour chacun.
- Minutes 10 à 16 : activer la double authentification. D'abord la messagerie, puis tout ce qui touche à l'argent ou à vos données personnelles.
- Minutes 16 à 18 : vérifier vos appareils. Ouvrez la page des appareils ou de la sécurité de votre messagerie et déconnectez tout ce que vous ne reconnaissez pas.
- Minutes 18 à 20 : enregistrer les codes de secours. Rangez les codes de récupération dans votre gestionnaire, ou imprimez-les et gardez-les en lieu sûr chez vous.
Pourquoi chaque compte doit-il avoir son propre mot de passe ?
Parce que les mots de passe fuitent. Quand un site est piraté, des escrocs essaient la même adresse et le même mot de passe sur d'autres sites. Si vous réutilisez un mot de passe, une seule fuite ouvre beaucoup de portes.
Avec un gestionnaire, vous n'avez pas à en retenir un seul. Il les remplit pour vous, et il ne les remplit pas sur un faux site dont l'adresse ressemble à la vraie. C'est une protection supplémentaire discrète.
Évitez les mots de passe fabriqués avec des prénoms, des dates de naissance ou le nom d'un animal. Un mot de passe long et aléatoire généré par le gestionnaire vaut mieux que tout ce que vous pourriez inventer.
Quelle double authentification choisir ?
La double authentification (ou 2FA, vérification en deux étapes) demande autre chose que votre mot de passe. Toutes les méthodes ne se valent pas :
| Méthode | Son niveau | À savoir |
|---|---|---|
| Clé d'accès (passkey) | La plus solide pour la plupart des gens | Liée à votre appareil et au vrai site, elle ne peut pas être saisie sur une fausse page |
| Application d'authentification | Solide | Le code est généré sur votre téléphone, mais ne le tapez jamais sur une page ouverte depuis un message |
| Code par SMS | Mieux que rien | Les SMS peuvent être détournés si quelqu'un prend le contrôle de votre numéro |
| Aucune seconde étape | Faible | Un mot de passe volé suffit |
Si un service propose une clé d'accès, prenez-la. Sinon, choisissez une application d'authentification. Gardez le SMS pour quand il n'y a rien d'autre.
Quels appareils sont connectés à vos comptes ?
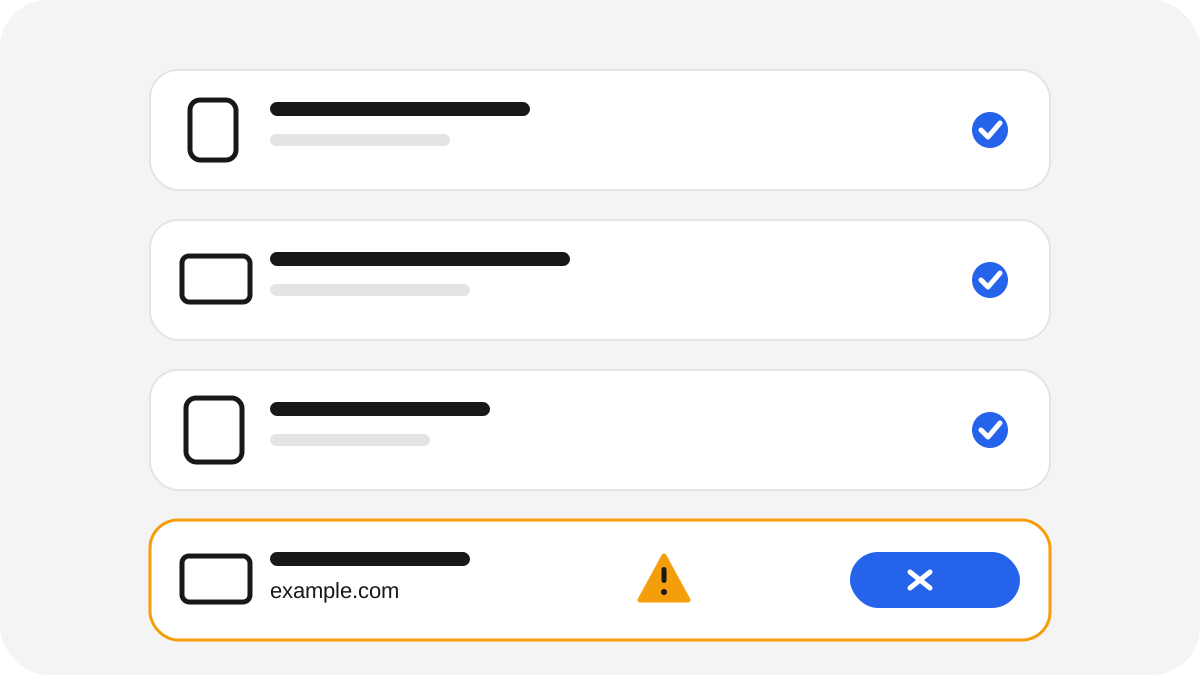
La plupart des grands services vous montrent tous les appareils connectés. Cherchez, dans les paramètres de sécurité, une page nommée appareils, sessions ou activité récente.
Repérez :
- Les appareils que vous n'avez plus ou n'utilisez plus
- Les lieux ou les heures qui n'ont aucun sens
- Tout ce que vous ne reconnaissez simplement pas
Déconnectez-les, puis changez votre mot de passe. Cela prend deux minutes et nettoie aussi les anciennes connexions d'un téléphone vendu ou perdu.
Les règles pour les codes et les demandes de connexion
C'est là que la plupart des gens se font piéger, car l'escroc vous fait faire la dernière étape vous-même.
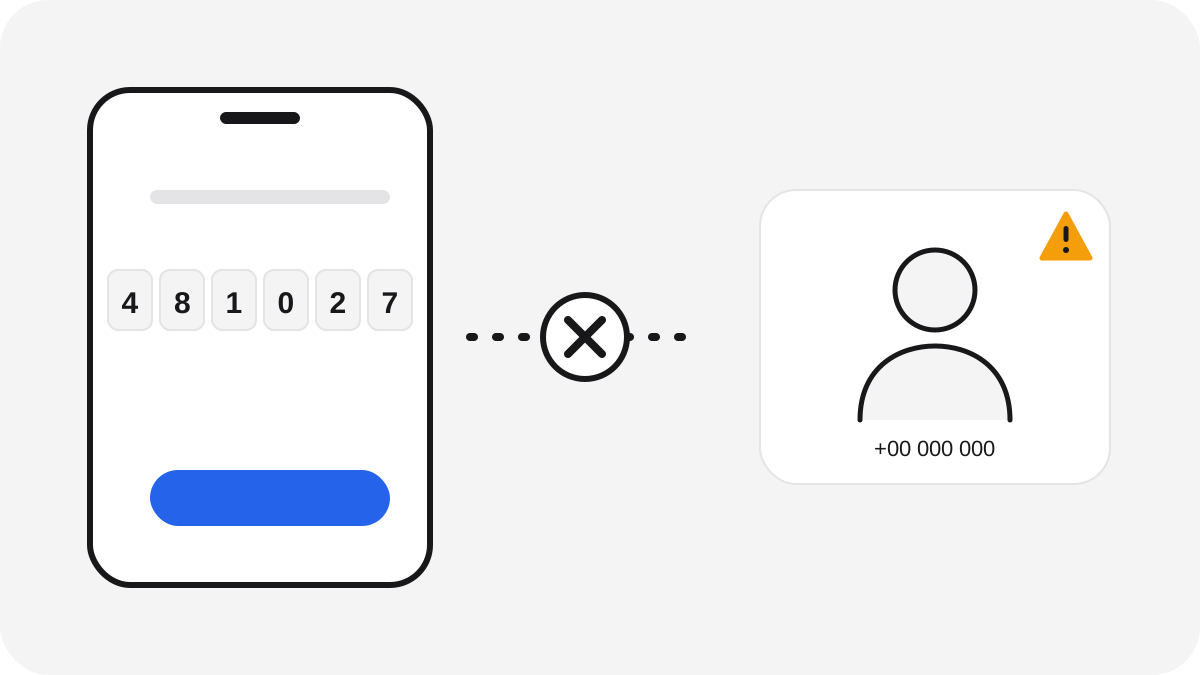
- Un code est une clé. Ne le lisez jamais à voix haute, ne le saisissez jamais depuis un lien reçu dans un message et ne le transférez jamais, même à quelqu'un qui prétend venir de votre banque, d'un transporteur ou de votre famille.
- N'approuvez que les connexions que vous avez lancées. Si une demande apparaît dans l'application ou l'identifiant de votre banque alors que vous ne vous connectiez pas, refusez-la. N'approuvez jamais « pour que ça s'arrête ».
- Un vrai support n'a pas besoin de votre code. Il a déjà ce qu'il lui faut.
- Si un appel ou un message paraît urgent, raccrochez et ouvrez vous-même l'application officielle.
Voici comment faire la différence :
| Ce qui se passe | Probablement réel | Probablement une arnaque |
|---|---|---|
| Vous recevez un code | Vous veniez d'essayer de vous connecter ou de payer | Personne ne l'a demandé, ou quelqu'un au téléphone vous demande de le lire |
| Une demande apparaît dans l'appli de votre banque | Vous aviez lancé une connexion à l'instant | Ce n'est pas vous, et quelqu'un vous presse d'approuver |
| Quelqu'un vous demande un code | Jamais | Toujours |
Que faire si c'est déjà arrivé ?
Cela arrive à des gens intelligents et prudents, et il n'y a aucune honte à avoir. Procédez dans cet ordre :
- Appelez votre banque tout de suite si un code, une connexion ou un paiement concernait la banque. Utilisez le numéro figurant sur votre carte ou dans l'application officielle.
- Changez le mot de passe du compte touché depuis un appareil de confiance, puis déconnectez tous les autres appareils.
- Activez ou réinitialisez la double authentification et remplacez les codes que vous avez communiqués.
- Vérifiez votre messagerie : cherchez des règles de transfert ou des adresses de récupération que vous n'avez pas ajoutées.
- Signalez-le. Contactez la police ou la gendarmerie, ou le service 17Cyber. Pour un contenu en ligne, vous pouvez le signaler sur Pharos, et un SMS frauduleux se transfère au 33700.
- Parlez-en à quelqu'un de confiance et prévenez vos proches, pour que le même message ne les piège pas aussi.
Vous pouvez le faire aujourd'hui
Vingt minutes maintenant vous épargnent beaucoup de stress plus tard. Scamory est conçu pour aider à vérifier les messages suspects en toute confidentialité, mais ces habitudes fonctionnent quels que soient vos outils. Commencez par votre messagerie, puis avancez compte par compte.